Security Assessment für digitale Produkte
Wir analysieren Ihr digitales Produkt aus Angreifersicht, bevor es ein Angreifer tut. In einem strukturierten Workshop erarbeiten wir mit Ihrem Team die Bedrohungen, bewerten sie nach Risiko und leiten konkrete Maßnahmen ab - direkt in Architektur und Backlog.
Die Herausforderung
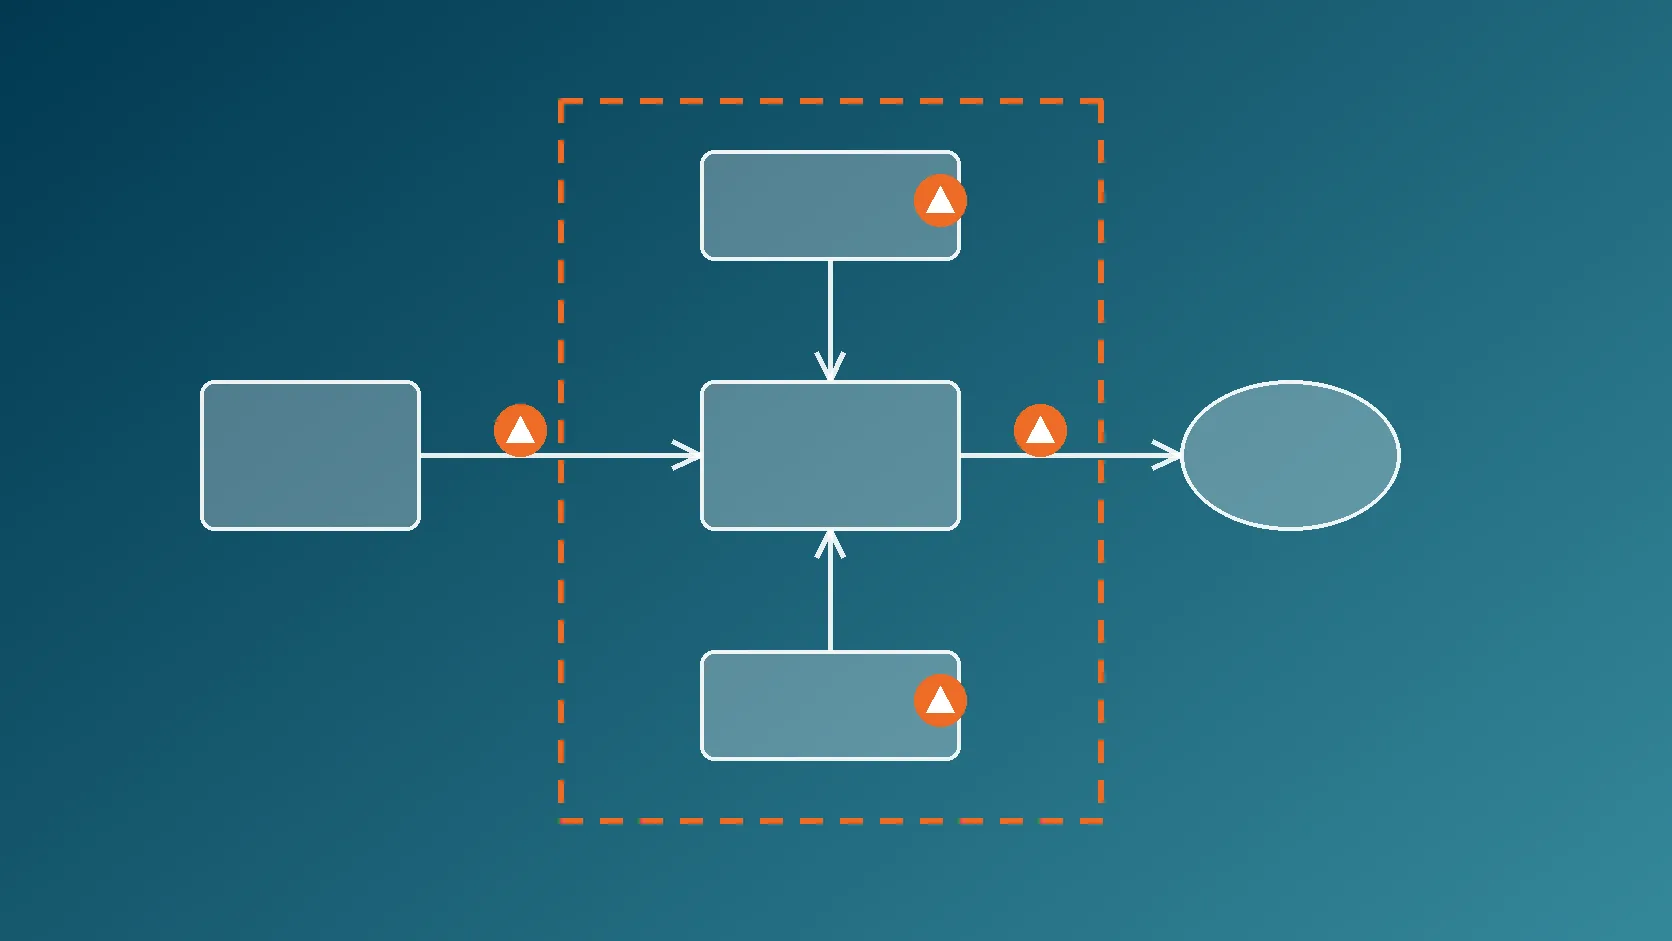
Sicherheit lässt sich nicht nachträglich an ein Produkt anflanschen. Wird die Architektur ohne Bedrohungsanalyse entworfen, entstehen Schwachstellen genau dort, wo sie später am teuersten zu beheben sind: in Vertrauensgrenzen, Schnittstellen und Datenflüssen. Mit dem Cyber Resilience Act kommt hinzu, dass Hersteller eine Risikobewertung ihres Produkts nachweisen müssen. Viele Teams wissen, dass sie Threat Modeling brauchen, es fehlt aber Methodik, Erfahrung und ein neutraler Blick von außen.
Was ein Security Assessment umfasst
Threat Modeling
Systematische Bedrohungsanalyse Ihrer Produktarchitektur, z. B. mit STRIDE: Datenflüsse, Vertrauensgrenzen, Angriffsflächen.
Security by Design
Sicherheitsanforderungen und Architekturprinzipien, die von Anfang an in Design und Entwicklung einfließen.
Risikobewertung & Priorisierung
Bedrohungen nach Eintrittswahrscheinlichkeit und Auswirkung bewertet, damit Ihr Team zuerst das Wichtigste angeht.
Embedded & vernetzte Geräte
Für Produkte mit Hardware: Bedrohungsanalyse auf Basis von MITRE EMB3D, abgestimmt auf Ihre Geräteklasse.
Maßnahmen für Backlog & Architektur
Konkrete, umsetzbare Gegenmaßnahmen, die Ihr Team direkt in Architekturentscheidungen und Tickets übernehmen kann.
Nachweis für CRA & Co.
Dokumentierte Ergebnisse als Baustein Ihrer Risikobewertung und technischen Dokumentation nach CRA.
Das Workshop-Angebot: Threat-Modeling-Workshop
Ein fokussierter Workshop mit Ihrem Entwicklungs- und Architekturteam. Wir moderieren, bringen die Methodik mit und liefern Ihnen ein belastbares Ergebnis.
Vorbereitung
Wir klären Scope, Produkt und Architekturunterlagen und stimmen die Teilnehmer ab.
Workshop (1 bis 2 Tage)
Gemeinsames Modellieren von Datenflüssen und Vertrauensgrenzen, Identifikation der Bedrohungen mit STRIDE, bei Hardware-Produkten ergänzt um MITRE EMB3D.
Bewertung
Risikobewertung und Priorisierung der identifizierten Bedrohungen.
Ergebnisbericht
Dokumentiertes Threat Model mit priorisierten Maßnahmen, übernehmbar in Backlog und CRA-Dokumentation.
Review-Workshop
Wir kommen wieder und prüfen gemeinsam, welche Findings inzwischen umgesetzt sind und was offen bleibt.
So sieht das Ergebnis aus
Laden Sie einen Beispiel-Bericht eines Security Assessments herunter und sehen Sie, wie Findings, Risiken und Maßnahmen dokumentiert werden.
Testbericht herunterladen ↓Threat Modeling selbst lernen
Lieber im eigenen Team Kompetenz aufbauen? In der EACG Academy finden Sie unsere Kurse zum Thema.
Threat Modeling
Von der Architektur zur Gegenmaßnahme: Methodik, STRIDE und ein durchgerechnetes Praxisbeispiel.
Zum Kurs →MITRE EMB3D
Bedrohungsmodellierung für Embedded- und vernetzte Geräte mit dem EMB3D-Wissensmodell.
Zum Kurs →MITRE ATT&CK
Reale Angreifertechniken verstehen und Bedrohungen realistisch einordnen.
Zum Kurs →